O Apagão Global do Outlook e a Ilusão da Nuvem Infalível
Sua Empresa Tem um Plano de Continuidade ou Apenas um Número de Protocolo?
Desde ontem (12/11/2026), uma indisponibilidade global nos serviços do Microsoft Outlook paralisou a rotina de milhares de organizações ao redor do mundo. Para a grande maioria das empresas que operam exclusivamente via versão web, o impacto foi imediato e absoluto: impossibilidade de enviar e receber mensagens, bloqueio no fluxo de aprovações, interrupção no atendimento a clientes e, no cenário mais crítico, a perda total de acesso até mesmo ao histórico de e-mails antigos.
Eventos dessa magnitude expõem uma fragilidade silenciosa na estratégia digital corporativa. Na busca por agilidade e redução de custos operacionais, muitas organizações migraram seus ativos críticos para modelos SaaS (Software as a Service) e passaram a operar sob uma falsa sensação de segurança — tornando-se, na prática, reféns tecnológicos de seus fornecedores.
Abrir Chamado Não é Continuidade de Negócios
Existe uma confusão perigosa nas salas de diretoria e nas áreas de TI: acreditar que terceirizar a infraestrutura significa terceirizar o risco do negócio. Quando um ambiente crítico como o correio eletrônico ou o ERP sai do ar, a reação padrão da maioria das empresas resume-se a acionar o suporte do fabricante, consultar páginas de status e aguardar o restabelecimento dentro do SLA contratado.
É preciso ser direto: abrir um chamado no fornecedor e aguardar não é um Plano de Continuidade de Negócios (PCN). É apenas gestão passiva de espera.
Se a operação da sua empresa para completamente porque um único provedor enfrentou uma falha, você não possui resiliência — possui um Ponto Único de Falha. Diante do cenário atual, duas perguntas precisam ser respondidas com honestidade pela alta gestão:
Quantas empresas possuem, hoje, uma contingência real e testada para a indisponibilidade do Microsoft Outlook?
Quantas empresas possuem uma estratégia alternativa para operar caso seu ERP em nuvem fique inacessível por 24 ou 48 horas?
Grandes players globais — sejam Microsoft, Google, TOTVS, Oracle, SalesForce ou SAP — possuem arquiteturas robustas, mas nenhum ambiente tecnológico é imune a falhas. Quando o incidente ocorre, a diferença entre o caos operacional e a manutenção das entregas está na maturidade do seu processo de resposta a incidentes e na existência de rotas alternativas previamente desenhadas.
O Ponto Cego das Matrizes de Risco Tradicionais
Por que um risco de impacto tão devastador costuma ser ignorado nos comitês de governança? A resposta quase sempre está na forma distorcida como as organizações avaliam seus cenários.
É comum ouvir a justificativa: "A probabilidade de a Microsoft cair globalmente é mínima ou nula...". E, de fato, é baixa. O erro fatal acontece quando a metodologia de gestão de riscos cruza Probabilidade 1 (muito baixa) com Impacto 5 (catastrófico) e classifica o resultado como "Risco Baixo" ou "Aceitável" — engavetando qualquer ação preventiva.
Em cenários de alto impacto operacional e financeiro, a severidade da consequência deve prevalecer sobre a baixa frequência histórica.
Como abordei anteriormente ao analisar a ilusão do risco verde e o ponto cego da matriz simétrica, probabilidade baixa não significa probabilidade zero. Em cenários de alto impacto financeiro, operacional ou reputacional, a severidade da consequência deve prevalecer sobre a baixa frequência histórica. Ignorar eventos de cauda longa é exatamente o que transforma um incidente técnico de terceiros em uma crise existencial para o seu negócio.
O Erro de Tentar Replicar 100% do Ambiente (e o Papel do BIA)
Quando se fala em contingência para ferramentas de nuvem, o segundo grande erro das empresas é cair no extremo oposto: tentar replicar 100% do ambiente produtivo em uma estrutura paralela de Disaster Recovery (DR).
Contratar 500 licenças de e-mail secundárias para 500 colaboradores, ou espelhar integralmente um ambiente complexo para uso eventual, gera um custo recorrente proibitivo. O resultado é previsível: o projeto é engavetado pela diretoria por falta de viabilidade financeira.
Abordagem Inviável (100% DR)
Replicar integralmente licenças e ambientes para todos os usuários gera custo recorrente elevado e acaba bloqueado pela diretoria.
Abordagem Estratégica (BIA + PCN)
Proteção cirúrgica focada exclusivamente nos processos críticos, pessoas-chave e tempos máximos toleráveis de parada (RTO).
A verdadeira engenharia por trás de um Plano de Continuidade de Negócios (PCN) parte de outra premissa: o objetivo da contingência não é manter a empresa inteira funcionando em capacidade máxima, mas garantir a sobrevivência dos processos críticos.
É aqui que entra a importância de um BIA (Business Impact Analysis) bem estruturado e focado em TI. É o BIA que mapeia quais processos sustentam o faturamento, a operação e as obrigações legais da organização, definindo tempos máximos toleráveis de parada (RTO) e identificando exatamente quais pessoas e sistemas precisam de cobertura imediata. Aplicar a continuidade de negócios na prática exige inteligência financeira e foco cirúrgico, não orçamentos ilimitados.
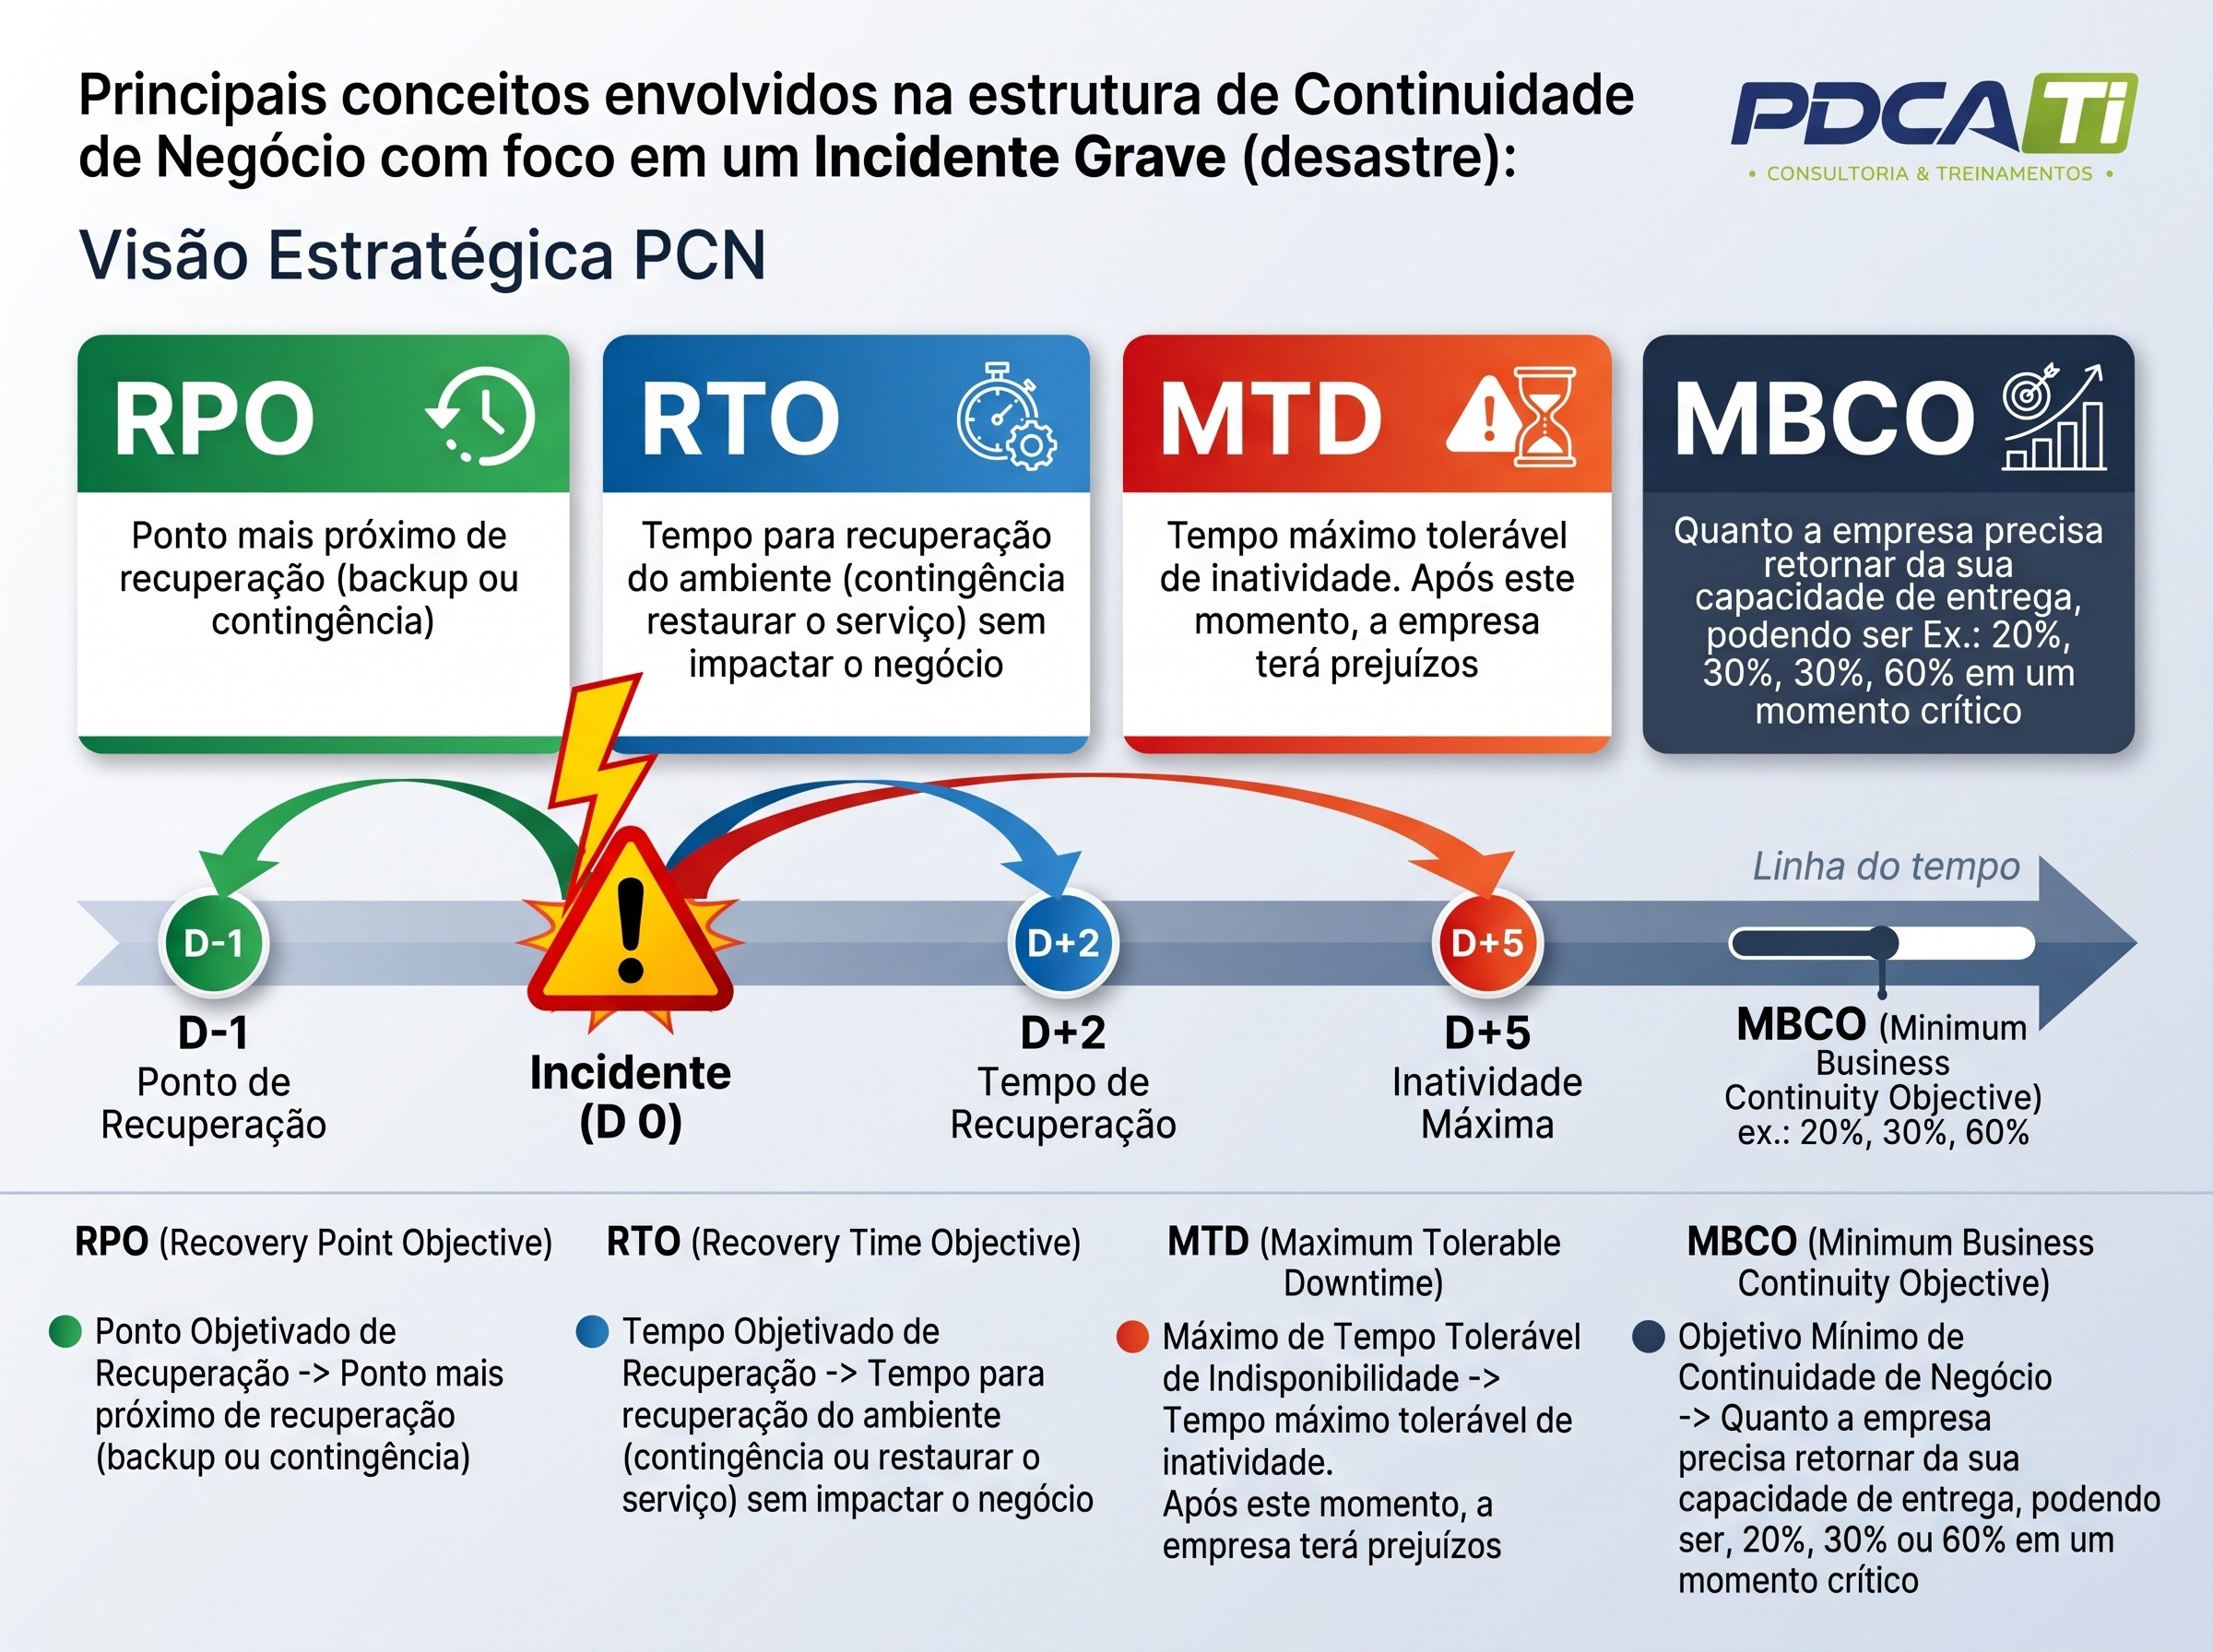
Na prática, é a partir do BIA que a gestão traduz o apetite a risco da organização em métricas técnicas e decisórias claras — definindo o ponto mais próximo de recuperação de dados (RPO), o tempo alvo para restabelecer o serviço sem impactar o negócio (RTO), o limite máximo tolerável de inatividade antes de prejuízos críticos (MTD) e o patamar mínimo de capacidade operacional que precisa ser retomado durante a crise (MBCO). O infográfico abaixo sintetiza como esses quatro pilares se comportam na linha do tempo de um incidente grave:
Arquitetura de Contingência na Prática: O Caso do E-mail Corporativo
Tomando o próprio apagão do Outlook como exemplo prático, como estruturar uma contingência eficiente, de rápida ativação e com custo mensal extremamente baixo? A solução passa por cinco passos objetivos:
Domínio e Plataforma Independentes
Registre um domínio secundário de contingência (por exemplo, @suaempresa2.com.br ou @suaempresa-contingencia.com.br) e hospede-o em um provedor totalmente independente do principal — como o Google Workspace (Gmail), caso sua operação principal rode em Microsoft 365, ou vice-versa. Isso elimina a dependência de uma única nuvem.
Mapeamento Cirúrgico de Caixas Críticas
Não contrate licenças para toda a empresa. Com base no BIA, identifique apenas os postos-chave que não podem parar: Diretoria, Comercial/Vendas, Financeiro (contas a pagar/receber), Operações/Logística e o Comitê de Crise. Se a empresa tem 500 funcionários, talvez apenas 15 ou 20 caixas precisem de contingência ativa.
Espelhamento Preventivo via Encaminhamento
Configure regras de encaminhamento automático das caixas críticas do ambiente principal para suas respectivas contas no domínio de contingência. Dessa forma, mesmo que o Outlook fique 100% inacessível na web, o histórico recente de mensagens, anexos e negociações já estará preservado e acessível na plataforma alternativa.
Gestão Ativa de Contatos
Mantenha uma rotina periódica de exportação e importação das listas de contatos essenciais (clientes estratégicos, fornecedores críticos, bancos e órgãos reguladores) para o ambiente de contingência, evitando que a equipe fique sem saber para quem escrever no momento da crise.
Protocolo Prévio de Comunicação e Segurança
Informe antecipadamente seus clientes e parceiros mais críticos sobre a existência do domínio de contingência. Esse passo é vital não apenas para a agilidade operacional, mas para a segurança da informação: se um parceiro receber uma cobrança ou instrução urgente de um domínio @suaempresa2.com.br sem aviso prévio, o e-mail será legitimamente tratado como tentativa de phishing ou fraude (BEC).
A Resiliência Não É Terceirizável
Toda indisponibilidade global acaba sendo solucionada em algum momento. O provedor normalizará seus servidores, publicará um relatório técnico de causa raiz (post-mortem) e a rotina voltará ao normal. A questão central é o tamanho do prejuízo acumulado pela sua empresa durante as horas ou dias em que ficou paralisada.
Nenhuma estratégia de continuidade sobrevive se ficar apenas no papel. O mapeamento de processos críticos, as regras de encaminhamento, a base de contatos e o acionamento do domínio alternativo precisam ser validados e testados periodicamente, garantindo que as equipes saibam exatamente como agir sob pressão.
A tecnologia em nuvem trouxe ganhos incontestáveis de escala e produtividade, mas a responsabilidade pela continuidade da operação continua sendo indelegável. Empresas maduras não apostam que seus fornecedores nunca vão falhar — elas se preparam para continuar operando no exato momento em que eles falham.
Na prática das consultorias de campo, observamos que a maior vulnerabilidade das organizações modernas não está na falta de tecnologia, mas na ausência de governança sobre suas dependências críticas. Estruturar uma contingência para e-mail corporativo é apenas o primeiro passo dentro de uma arquitetura de resiliência alinhada às boas práticas internacionais da ISO 22301.
Ao integrar um BIA (Business Impact Analysis) realista com playbooks claros de resposta a incidentes e métricas bem definidas de RTO, RPO e MTD, sua empresa deixa de ser refém de fornecedores SaaS e passa a operar com previsibilidade mesmo nos cenários mais adversos.
Sua empresa tem um Plano de Continuidade ou apenas um SLA?
A PDCA TI apoia diretorias e líderes de TI na construção de estratégias práticas de continuidade, matrizes de risco assertivas e planos de contingência sob medida para o seu negócio.
Falar com um Especialista em PCN