Governança Avançada de Crises Cibernéticas (CSIRT) - Resposta a Incidentes
Se a prevenção falhar, a continuidade do negócio não pode depender de
improvisos técnicos.
Transforme o caos de um ataque (Ransomware, Vazamentos, Insider Threat) em uma operação orquestrada, auditável e antifrágil. Entregamos um ecossistema completo: Processos Mestre (ISO 27035/NIST), Playbooks Táticos, Orquestrador Web e Agente de IA integrados à governança da sua empresa.
O Cenário Crítico: 08h00 da Manhã
Imagine chegar para trabalhar em uma segunda-feira. O ambiente está atípico e logo o caos se materializa: todos os equipamentos estão bloqueados e os arquivos da rede foram criptografados. Nas telas de monitoramento, uma mensagem de resgate pisca incessantemente.
Ao tentar acessar o ERP, os dados estão indisponíveis. O CRM não carrega o histórico de faturamento e vendas. E o pior se confirma em seguida: o cibercriminoso envia um e-mail com amostras reais de planilhas do RH, ameaçando divulgar os dados corporativos e pessoais na Dark Web se um resgate milionário não for pago em poucas horas.
No meio desse caos, como a sua empresa agiria?
- A equipe de TI saberia exatamente as primeiras ações a tomar sem destruir as evidências (quebrando a cadeia de custódia)?
- Quem detém a autoridade para aprovar ou negar a negociação com os criminosos? A Diretoria tem amparo técnico e legal para essa decisão?
- Alguém já validou a integridade dos backups antes de iniciar uma formatação precipitada de todos os equipamentos?
- O seu DPO sabe o que reportar à ANPD em relação aos dados dos seus colaboradores e clientes?
Por que estruturar o Processo de Resposta a Incidentes?
O risco cibernético deixou de ser um problema exclusivo de TI. Hoje, é o maior risco de continuidade operacional, fiduciário e reputacional que as companhias enfrentam.
Sua empresa está pronta para o "Dia Zero"?
Se a sua empresa ainda não possui um processo formalizado de Resposta a Incidentes, ou possui apenas um documento obsoleto de gaveta, a PDCA TI pode transformar a sua governança. Nós construímos o processo, os playbooks de crise, integramos agentes de IA e preparamos a sua Diretoria e o seu CSIRT para não dependerem do improviso.
Falar com um Especialista AgoraResposta a Incidentes Cibernéticos. O que nós entregamos na Prática?
Não vendemos templates genéricos. A PDCA TI estrutura uma verdadeira Engrenagem de Defesa e Resposta. Desenvolvemos desde a política macro de governança até a tela de comando operada pela TI, 100% personalizada para o seu ambiente.
1. Governança e Política
2. Gestão Tática (Playbooks)
3. Orquestrador Web (Exclusivo)
4. Automação e IA
Governança Mestra de Resposta a Incidentes
O documento fundacional. Ele estabelece "quem decide o quê" durante uma crise corporativa, blindando a Diretoria e oferecendo amparo normativo para a equipe técnica agir sob estresse.
Escopo Estratégico (O Core do Processo)
Desenvolvemos uma política com mais de 30 capítulos baseada nas ISO 27035 e NIST, cobrindo o clico de vida completo de uma crise cibernética.
- Arquitetura de Defesa e Diretrizes de SI.
- Matriz de Responsabilidades (Governança de Crise).
- Matriz de Fornecedores e Acionamento OOB (Out-of-Band).
- Triagem, Criticidade e Classificação de Incidentes.
- Estruturação e Formalização do CSIRT (Papéis e Suplentes).
- Modus Operandi e Orquestração Baseada em Severidade.
Conformidade e Prevenção Legal
A governança previne litígios, multas regulatórias (ANPD) e destituição de provas durante a contenção do ataque.
- Acionamento de Equipe Forense Avançada (DFIR).
- Dinâmica de Sincronização com o Comitê de Crises e Board.
- Notificação e Canal Seguro de Relato Interno.
- Preservação Primária de Evidências (Cadeia de Custódia).
- Classificação e Compartilhamento de Informações (TLP).
- Visão Global e Pré-Adequação Regulatória.
Gestão Tática: Playbooks Específicos e POPs
O "Como Fazer". Quando o alarme soa, a equipe não lê políticas; ela executa manuais táticos guiados por etapas (Gates). Entregamos os cenários de maior impacto destrutivo modelados para o seu ambiente.
Playbooks de Alta Severidade (P1/P2)
Playbooks detalhados com mais de 70 passos de execução, pontos de decisão formal e matriz RACI por cenário.
- PB - Ransomware: Contenção extrema, erradicação e diretrizes institucionais sobre negociação e pagamento.
- PB - Vazamento de Dados (Exfiltração): Investigação de *Insider Threat*, bloqueio de vetores e contenção regulatória.
- PB - Comprometimento de Credenciais: Contenção de movimento lateral, bloqueio de identidades e auditoria em nuvem.
Estrutura Interna de cada Playbook
- Critérios de Ativação e Severidade do Cenário.
- Regras de Decisão Crítica e Acionamento de Terceiros.
- Coleta específica de Provas (Cadeia de Custódia por Vetor).
- Remediação por Vetor e Comunicação Cadenciada.
- Gates de Transição: Travas de segurança para evitar o avanço para a recuperação se o atacante ainda estiver na rede.
POPs Administrativos Complementares
- POP - Procedimento de Notificação à ANPD e Titulares (LGPD).
- POP - Comunicação Interna e Gestão de Crise de Imagem.
- Fluxogramas de Decisões e Atividades.
O Diferencial PDCA TI: Orquestrador Web CSIRT
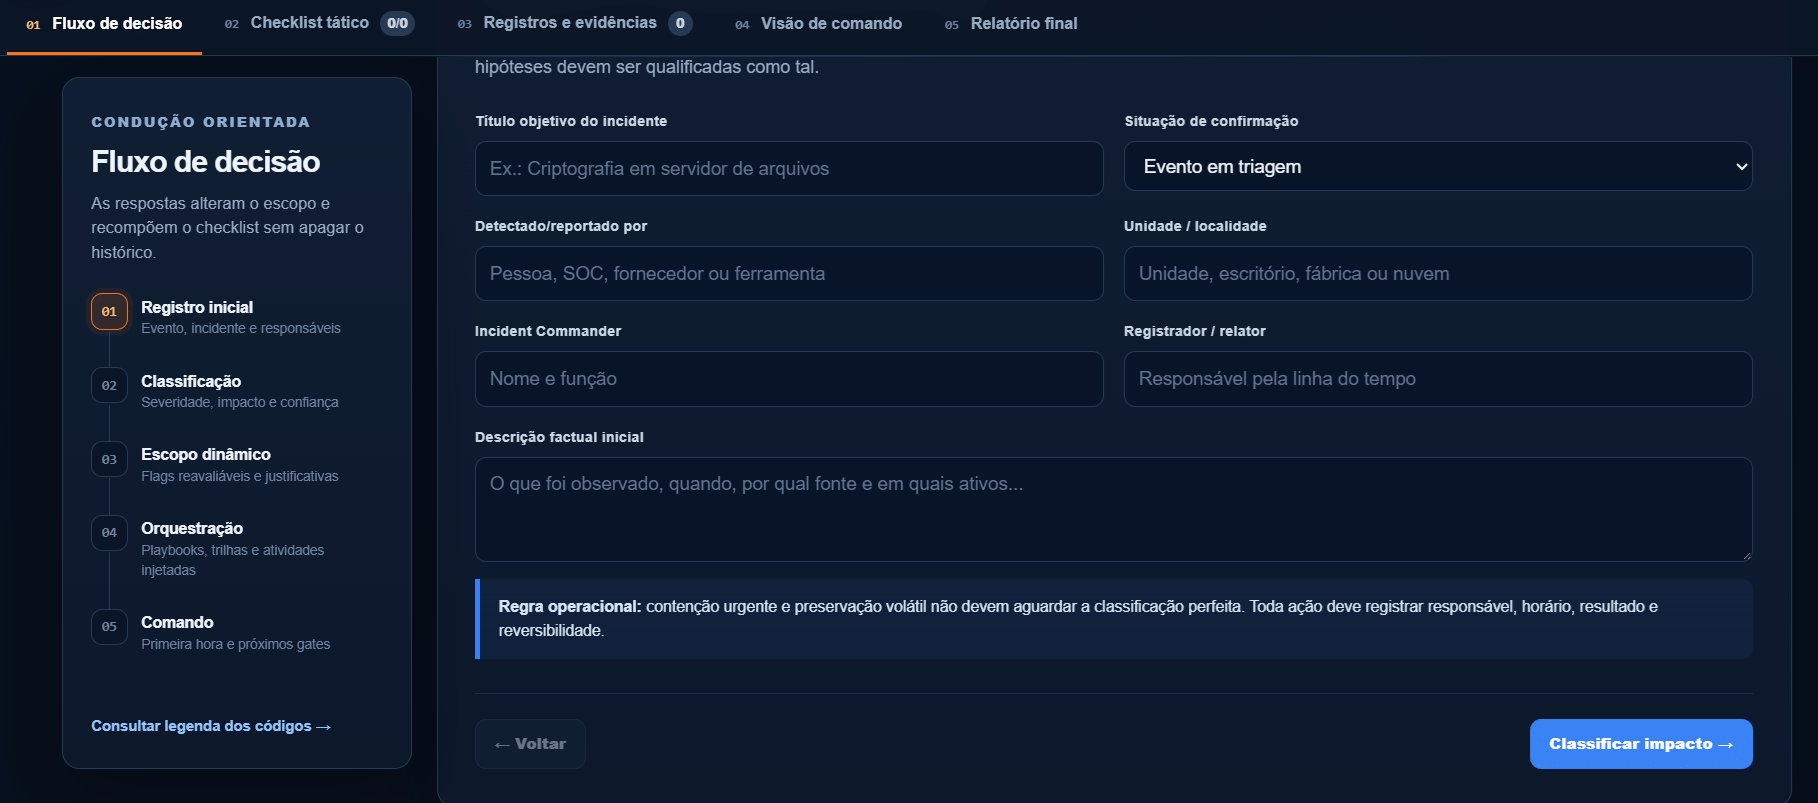
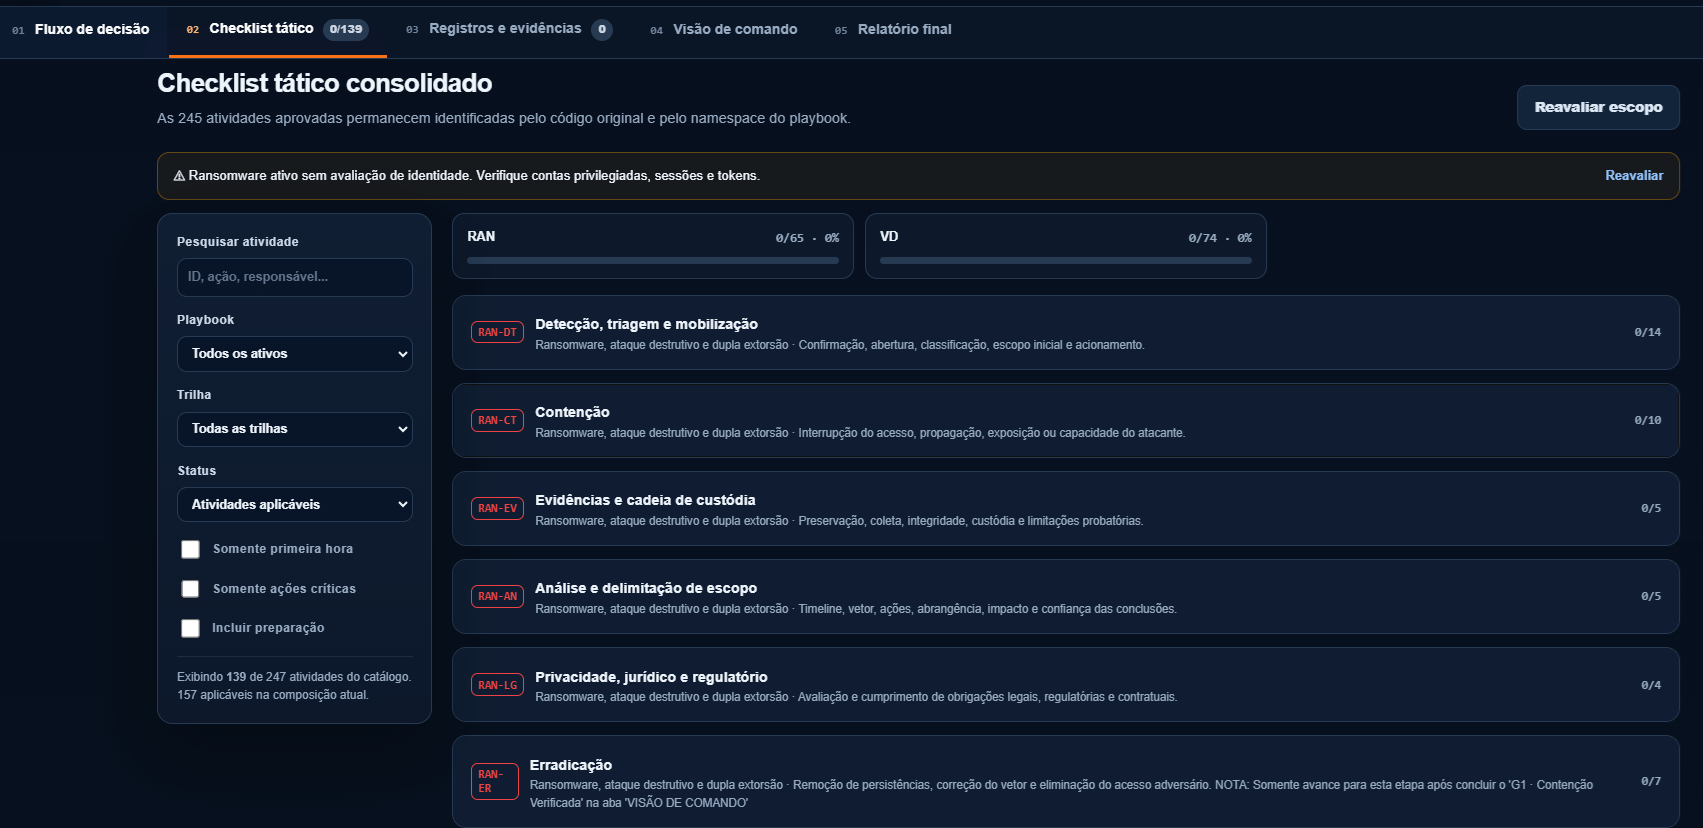
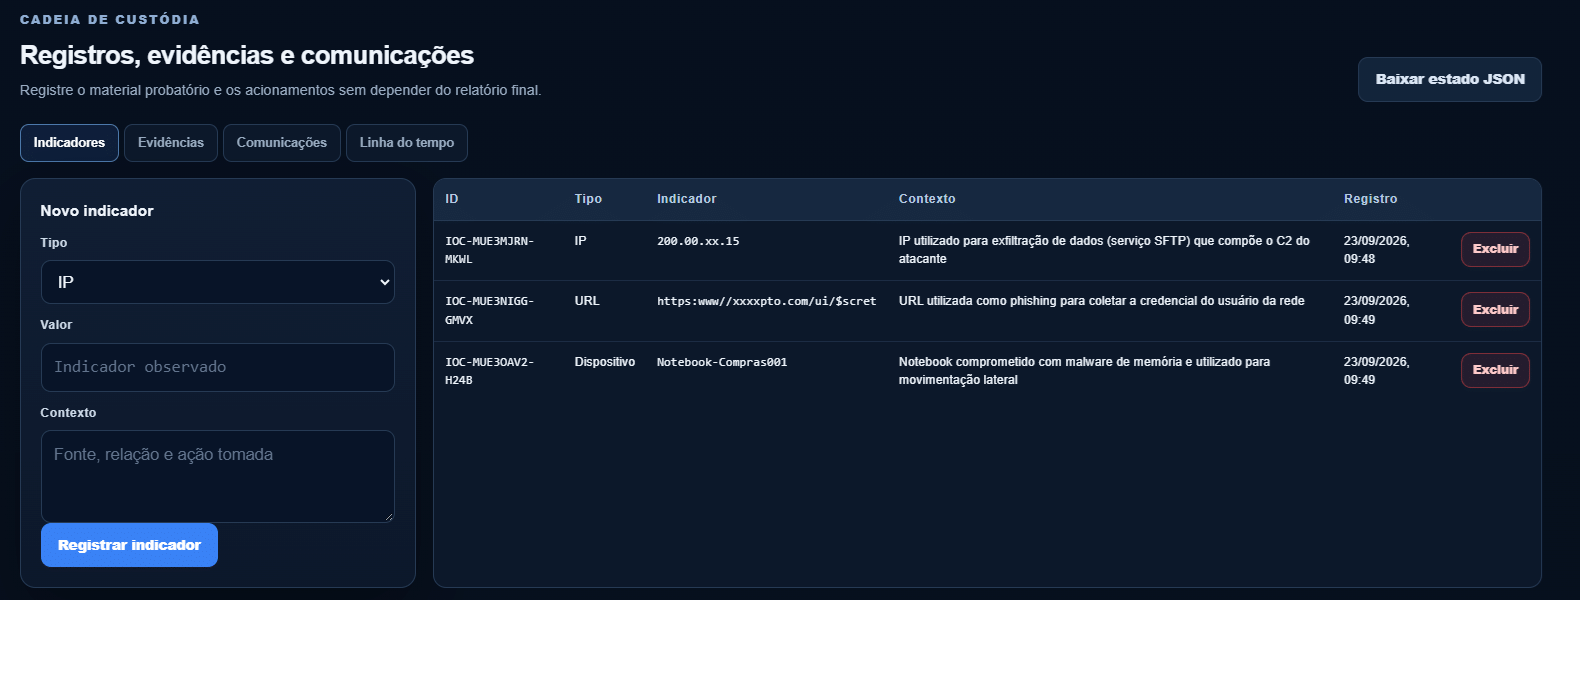
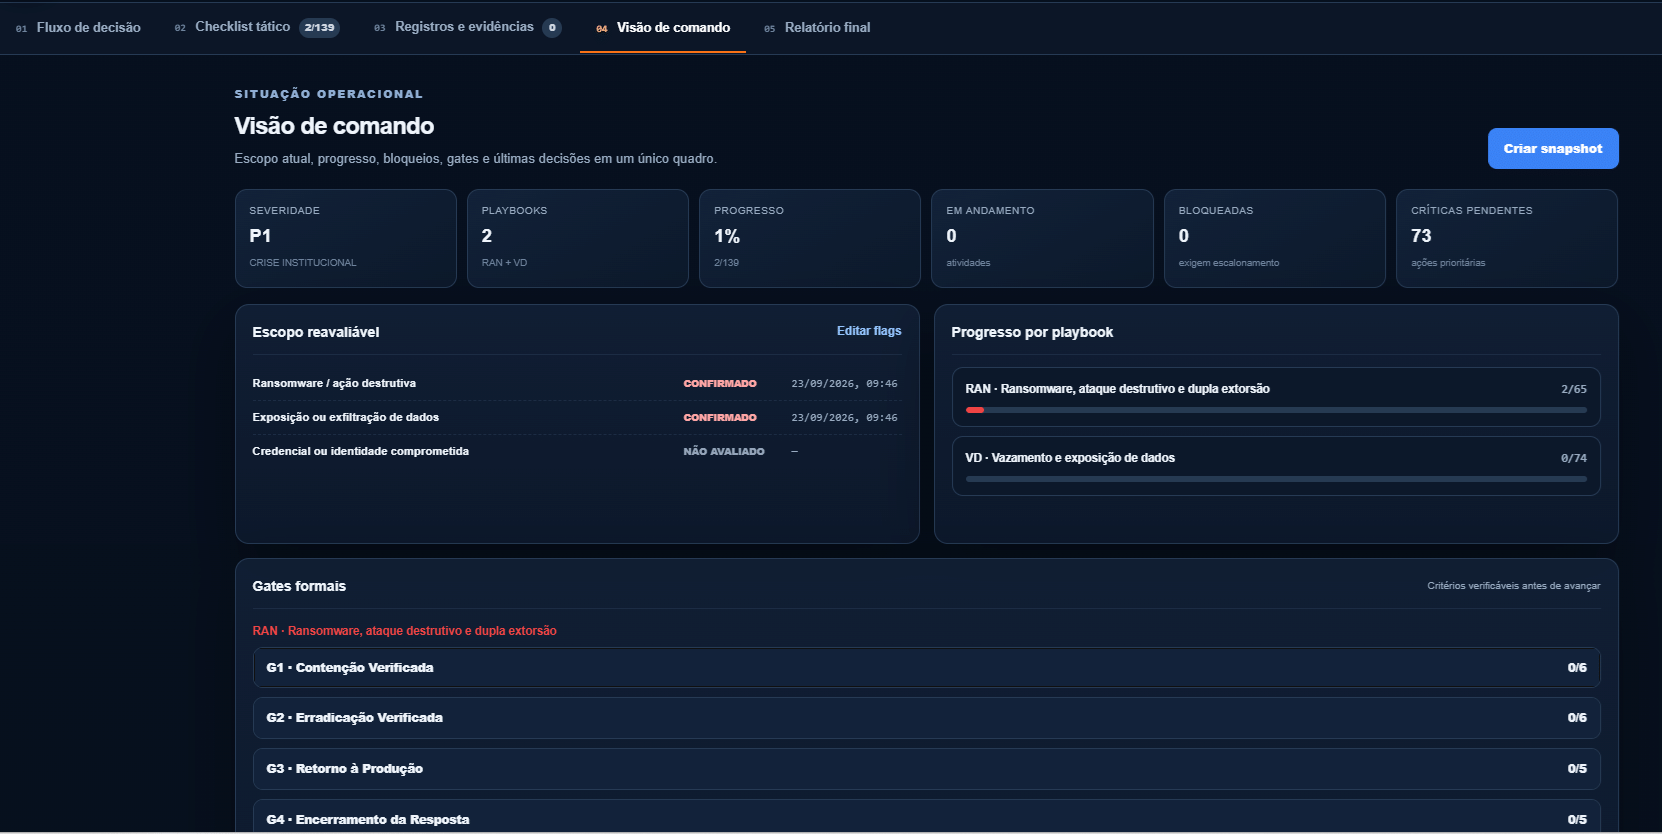
Nós transformamos documentos estáticos em uma **Interface de Comando Tática**. O Orquestrador Web é uma aplicação HTML/JS autocontida e exclusiva que atua como o "GPS da Crise", guiando a equipe de TI passo a passo sob extremo estresse.
Ele incorpora todas as mais de 200 atividades dos Playbooks em uma dinâmica interativa, permitindo controle de Gates de aprovação, registro de Linha do Tempo e geração de Status Reports em tempo real, sem depender de sistemas em nuvem que possam ter sido comprometidos no ataque.
Integrações e Inteligência Artificial
Para garantir que o processo criado não fique obsoleto, nós o acoplamos às ferramentas que sua equipe já utiliza no dia a dia, transformando burocracia documental em operação assistida.
Estruturação no Sistema de Chamados (ITSM)
Mapeamos e ajudamos a parametrizar a governança de crise dentro do seu software de service desk (ex: GLPI, Jira, ServiceNow). Criamos a arquitetura de "Chamados Pai" (Governança) e "Chamados Filhos" (Execução Técnica), injetando tarefas automáticas que guiam o analista para garantir que o ITSM atue como o Diário de Bordo Oficial e Rastreável da crise para futuras auditorias.
Desenvolvimento de Agente de IA Especializado
Parametrizamos um Agente de Inteligência Artificial (usando arquitetura RAG e seu tenant copilot/LLM) treinado estritamente com os seus Processos e Playbooks corporativos. Durante um ataque ou um simulado (Tabletop Exercise), a IA atua como um conselheiro tático e jurídico, respondendo dúvidas instantâneas sobre alçadas de aprovação, prazos da LGPD, cadeias de comando e diretrizes de contenção, impedindo erros humanos sob estresse extremo.
Incidentes não operam em silos. Nós entregamos a Governança Integrada.
Quando um cibercriminoso invade a sua rede, ele não afeta apenas os seus servidores; ele cria uma reação em cadeia que atinge a conformidade legal, a reputação da marca e a sobrevivência do caixa.
A Resposta a Incidentes (RI) é apenas uma parte da floresta. Se a sua empresa sofrer um vazamento hoje, sua equipe de TI não lutará apenas contra o Ransomware. Ela terá que lidar simultaneamente com prazos regulatórios da ANPD, com a comunicação de crise para o mercado e com o acionamento de estratégias de continuidade corporativa.
"A grande força da PDCA TI está na nossa capacidade de olhar para a floresta, não apenas para a árvore. Nós arquitetamos defesas onde a segurança tecnológica dialoga nativamente com o jurídico, a privacidade e a gestão estratégica do seu negócio."
Estruturação Global de SI
O Processo de Resposta a Incidentes (RI) é o mecanismo de defesa reativa. No entanto, ele deve operar sob o guarda-chuva de um Sistema de Gestão de Segurança da Informação (SGSI) abrangente. Nós mapeamos seus ativos, escrevemos suas políticas e blindamos a cultura da sua empresa muito antes do ataque acontecer.
Conhecer a Estruturação Completa de SIPrivacidade e LGPD
Seja explícito: se um incidente envolver dados pessoais, a sua crise técnica se torna imediatamente uma crise legal. Nosso ecossistema de governança integra a Resposta a Incidentes com as obrigações da LGPD, garantindo que o seu DPO tenha as evidências técnicas necessárias para notificar a ANPD e evitar sanções punitivas.
Estruturar Compliance e Governança LGPDContinuidade de Negócios (PCN)
A Resposta a Incidentes (TI) visa estancar o ataque e recuperar o dado. Já o Plano de Continuidade de Negócios (Negócio) visa garantir que a empresa continue faturando e operando mesmo com os servidores principais fora do ar. Nós alinhamos ambas as engrenagens para que o seu Conselho tenha segurança em aprovar contingências emergenciais sob extremo estresse.
O Valor Estratégico da Continuidade de Negócios (PCN)Existem 02 tipos de empresas:
as que já foram hackeadas e as que ainda não sabem que foram hackeadas.
O Valor de um Processo Estruturado
Comparativo de Impacto e Tempo de Recuperação (RTO) durante um Incidente Crítico (Ransomware).
Gustavo de Castro Rafael
Lead Consultant & GRC Expert
Consultor Sênior com quase 20 anos de experiência em tecnologia, especializado em Governança Corporativa, Inteligência Artificial, LGPD e Gestão de Crises Cibernéticas.
Nós conhecemos a fundo a realidade das equipes de TI: ambientes cada vez mais complexos, orçamentos apertados, alertas ininterruptos e a cobrança constante por disponibilidade. No entanto, os ataques cibernéticos evoluíram. Com a utilização de Inteligência Artificial para explorar vulnerabilidades e criar e-mails de Phishing perfeitos, o perímetro tradicional de defesa não existe mais.
A conformidade e a segurança costumam ser rotuladas como "burocracia" por áreas de negócio — até que a empresa chegue para trabalhar na segunda-feira e encontre todos os servidores bloqueados. É nesse momento que a falta de governança cobra o seu preço: a operação para por 20 dias, a credibilidade da marca despenca e a empresa se vê forçada a negociar com criminosos e enfrentar multas pesadas da ANPD.
"O maior erro estratégico em uma crise cibernética é ter apenas 5 minutos para tomar uma decisão crítica. Sob extrema pressão, o medo toma o controle e as piores decisões são tomadas. O improviso destrói a governança."
É exatamente por isso que nós não vendemos documentos de gaveta. O Processo de Resposta a Incidentes (RI) que estruturamos na PDCA TI substitui o caos pela previsibilidade. Investimos meses modelando seus playbooks, integrando seus sistemas ao nosso Orquestrador Web e simulando o pior cenário possível.
Quando o alarme soar na sua empresa, a Diretoria não precisará gastar seus preciosos minutos decidindo *como* agir, porque a decisão já foi homologada a frio. A TI saberá como conter a ameaça sem destruir evidências. O DPO saberá exatamente o que reportar. E o Conselho terá segurança para liderar a retomada corporativa com amparo técnico e legal.
Nós transformamos uma possível falência em um incidente gerenciável. Se a sua empresa ainda não sabe exatamente quem aprova um silêncio tático ou quem autoriza o acionamento de um forense, vocês não estão prontos. Deixe-nos estruturar a resiliência do seu negócio hoje.
Consultoria Boutique: Como Construímos a sua Resiliência
Nós não entregamos templates prontos. Cada organização possui servidores únicos, sistemas críticos diferentes, culturas distintas e parceiros terceirizados variados. Nosso papel não é engessar o seu ambiente, é entender a sua maturidade atual e orquestrar esse ecossistema.
Abaixo detalhamos as fases da nossa metodologia ativa e evolutiva para blindar o seu negócio na prática.
1. Mapeamento de Cenário e Maturidade Atual
O projeto começa com uma imersão na realidade da sua empresa. Antes de escrever uma única diretriz, avaliamos o que já existe: arquitetura tecnológica, processos atuais, quem são os parceiros envolvidos (SOC, Datacenters, Fornecedores Críticos) e o nível de maturidade das equipes.
Ponto de Partida Personalizado
O mapeamento inicial é crucial para que a governança se adapte à empresa, e não o contrário. Nesta fase entregamos:
- Levantamento e inventário macro de ativos e sistemas críticos.
- Identificação da topologia de parceiros tecnológicos vigentes.
- Entrevistas executivas para capturar o "apetite ao risco" da Diretoria.
- Análise de gaps entre o estado atual e as exigências normativas (LGPD/ISO).
2. A Regra de Ouro: A Responsabilidade não se Terceiriza
Deixe isso cristalino: Mesmo que a sua empresa possua um SOC avançado ou contrate uma equipe externa de DFIR (Forense), isso não transfere a responsabilidade e os impactos para os terceiros. A empresa não pode ficar refém. A orquestração da crise precisa nascer internamente.
Orquestração Interna vs. Execução Técnica Externa
O Impacto é Seu
Se o seu SOC ou parceiro demorar 2 a 5 dias para recuperar o ambiente, de quem é o prejuízo do faturamento paralisado? É da sua empresa. Se houver vazamento de dados, o parceiro forense notificará a ANPD? Não, essa é a obrigação do seu DPO.
Neste ínterim, como fica a comunicação com a imprensa, acionistas e colaboradores que estão parados? A resposta para tudo isso deve estar sob o controle do seu Comitê de Crise Interno.
Como os Parceiros se Encaixam?
Eles não são excludentes, são vitais. O SOC e o DFIR compõem a equipe do CSIRT atuando com a técnica (o "como" conter a ameaça). Já a sua liderança interna atua na gestão (o "que" precisa ser aprovado e comunicado).
A governança que criamos garante que todos atuem dentro de um padrão orquestrado e seguro, impedindo que terceiros tomem decisões de negócio por você.
3. Estruturação Tática e Alinhamento Multidisciplinar
Fase de construção e revitalização dos processos. Envolvemos Gestores, TI, Jurídico e DPO em reuniões consultivas para desenhar fluxos de decisão. O Processo de Resposta a Incidentes (RI) ganha vida a partir do consenso e das deliberações conjuntas do negócio.
Construção Conjunta (Handson)
- Definição formal de Papéis e Suplentes do CSIRT.
- Criação da Matriz de Comunicação (Público Interno e Externo).
- Desenvolvimento de Playbooks Táticos (Ransomware, Vazamento de Dados, Credenciais Comprometidas).
- Desenho das Árvores de Decisão e Alçadas de Aprovação de Crise.
- Alinhamento direto das exigências técnicas com as diretrizes da LGPD.
4. Operacionalização: Orquestrador Web e Automação
Nenhum processo sobrevive se ficar apenas no papel. Nós traduzimos tudo o que foi aprovado nas reuniões executivas para o campo de batalha operacional da TI, integrando as políticas às tecnologias que sua equipe já utiliza.
Transformando Governança em Ação
Integração ITSM e IA
Parametrizamos as tarefas dos playbooks dentro da sua ferramenta de service desk (como GLPI, Jira, etc), injetando automações. Se contratado, integramos nosso Agente de IA para atuar como conselheiro imediato da equipe de N1/N2 sob estresse.
Orquestrador Web PDCA TI
Entregamos um painel interativo exclusivo que consolida os Gates de aprovação, trilhas de execução e a gestão de IOCs (Indicadores de Comprometimento) em uma interface limpa e rastreável, separada da sua infraestrutura principal.
5. Simulação Prática (Tabletop) e Apresentação Executiva
Um plano de resposta nunca testado é apenas uma teoria perigosa. A fase final da nossa consultoria exige colocar o processo e a equipe sob pressão, validando a funcionalidade do fluxo antes da homologação final junto ao Board.
Homologação e Passagem de Bastão
- Tabletop Exercise (Simulado de Mesa): Criamos um cenário hipotético crível (ex: invasão de domingo à noite) e orientamos o CSIRT recém-formado a aplicar as políticas, identificar falhas de comunicação e testar o tempo de resposta real (RTO).
- Ajustes Finos (Lessons Learned): Refinamento dos playbooks com base nos gargalos identificados durante o simulado prático.
- Apresentação Executiva: Reunião final com a Alta Direção demonstrando a transição da maturidade ("Antes vs. Depois") e a oficialização da governança corporativa de resposta.
Vamos conversar?
Agende uma reunião no formulário a seguir. Será um prazer entender os desafios da sua empresa e explorar como podemos estruturar sua jornada de Resposta a Incidentes de Segurança da Informação.
Perguntas Frequentes sobre Governança e Resposta a Incidentes
Respostas pragmáticas fundamentadas em frameworks internacionais para orientar o Board, Diretores e Gestores de TI na tomada de decisões estratégicas.
Nossa metodologia adota a ISO/IEC 27001 como diretriz estrutural principal para o Sistema de Gestão de Segurança da Informação (SGSI), combinada estritamente com as diretrizes da família ISO/IEC 27035 (Gestão de Incidentes de Segurança da Informação), que se divide em: Parte 1 (Princípios e conceitos de gestão de incidentes); Parte 2 (Diretrizes para planejamento e preparação da resposta); Parte 3 (Diretrizes para operações de resposta a incidentes de TIC); e Parte 4 (Coordenação entre equipes de resposta). Também integramos controles do NIST 800-61, NIST CSF (Cybersecurity Framework) e CIS Controls para garantir uma blindagem operacional robusta e auditável.
Ter um SOC contratado é uma excelente premissa tecnológica, mas não é excludente e nem transfere a responsabilidade de negócio. O SOC atua na frente técnica (monitorando alertas e contendo o vetor inicial). No entanto, se o parceiro demorar horas ou dias para recuperar o ambiente, o impacto financeiro (lucros cessantes) e o risco de reputação continuam sendo 100% da sua empresa. Além disso, obrigações legais como a notificação à ANPD em caso de vazamento de dados pessoais não podem ser feitas pelo SOC — exigem deliberação do DPO e da Diretoria interna. O nosso projeto organiza a governança para que o SOC opere integrado a um comitê de crise sob o seu comando.
Não necessariamente. Embora grandes provedores de nuvem (AWS, Microsoft Azure, Google Cloud) ofereçam uma infraestrutura física e lógica resiliente, eles operam sob o conceito do Modelo de Responsabilidade Compartilhada. O provedor blinda a infraestrutura básica; a segurança dos dados, controle de acessos, criptografia e conformidade dos sistemas continuam sendo de responsabilidade exclusiva da sua empresa. Ter os dados na nuvem sem governança lógica e sem um plano de resposta estruturado deixa a operação vulnerável a falhas de configuração, credenciais comprometidas e ataques de ransomware.
Profissionais experientes são vitais e participam ativamente da construção dos playbooks, mas a gestão de uma crise de alta severidade transcende a expertise individual. Sob extrema pressão, com servidores parados e a diretoria cobrando respostas, a falta de um processo formal gera o pior erro estratégico: ter apenas 5 minutos para tomar decisões críticas baseadas no improviso. O processo formalizado garante conformidade regulatória, evita a dependência de pessoas específicas (evitando gargalos se o sênior estiver de férias) e estabelece alçadas claras de comunicação e aprovação legal.
Sim, sem dúvidas. A grande maioria das auditorias de mercado, frameworks normativos e due diligences de grandes corporações exige formalmente a comprovação de um Processo de Resposta a Incidentes documentado e testado. A PDCA TI ajuda a estruturar e remediar a governança exigida por auditores (incluindo as Big 4), transformando apontamentos de 'Não Conforme' em evidências irrefutáveis de maturidade e controle. Saiba mais sobre o nosso suporte a auditorias.
Estatísticas do nosso observatório mostram que grande parte das empresas cede ao resgate por falta de previsibilidade e pânico. O processo estruturado desenha playbooks preventivos de contenção rápida e isolamento de rede, define o acionamento pré-aprovado de equipes forenses e estabelece critérios seguros de restauração de backups. Isso evita que o Board tome decisões financeiras precipitadas sob estresse severo, salvando a operação e o caixa da companhia.
Um incidente técnico que comprometa bases com dados pessoais torna-se imediatamente uma crise legal e regulatória. Nosso ecossistema de governança integra a TI com o DPO e o Jurídico dentro do mesmo comitê. Enquanto o time técnico trabalha na erradicação da ameaça, o DPO utiliza os relatórios de evidência gerados pelo processo para formalizar a notificação tempestiva exigida pela ANPD, mitigando drasticamente o risco de aplicação de multas severas e sanções administrativas.
Nós unimos governança e inovação. Além dos playbooks tradicionais, parametrizamos integrações com plataformas ITSM (como GLPI) e disponibilizamos os conceitos da nossa Plataforma AIA e agentes inteligentes. Esses recursos auxiliam na triagem rápida de chamados, checagem de conformidade com o PL 2338 (Marco Legal da IA) e no suporte analítico imediato para a equipe de TI durante o gerenciamento de eventos críticos.
O Tabletop Exercise é uma simulação prática baseada em cenários de ataques reais onde a diretoria, gestores de TI e equipes multidisciplinares são colocados à prova para tomar decisões sob pressão hipotética, sem interromper as operações. É o mecanismo definitivo para validar se o plano desenhado no papel funciona na prática, identificar gargalos de comunicação e treinar a equipe antes que um incidente real aconteça.
Templates genéricos baixados da internet geram documentos pesados que ninguém lê e que não se aplicam à sua realidade. Como uma consultoria boutique liderada por especialistas sênior com quase 20 anos de experiência (como Gustavo de Castro Rafael), nós fazemos uma imersão na sua infraestrutura, cultura, maturidade e ecossistema de parceiros. Construímos processos sob medida que geram resiliência real e agilidade operacional.
Com certeza. As seguradoras especializadas em risco cibernético (Cyber Insurance) estão cada vez mais rigorosas na subscrição de apólices. Empresas que não possuem um Processo de Resposta a Incidentes documentado, controles de acesso auditados e planos de continuidade testados enfrentam prêmios altíssimos, franquias abusivas ou até a recusa de cobertura em caso de sinistro. Ter a governança chancelada pela PDCA TI serve como evidência de baixo risco para os corretores e seguradoras.
Você pode utilizar nossos sistemas interativos automatizados sem nenhum custo ou compromisso comercial. Ofertamos diagnósticos rápidos e seguros para avaliar sua prontidão em Continuidade de Negócios (PCN/BIA), Conformidade LGPD e Riscos de IA. Acesse nossa central de ferramentas automatizadas e obtenha o seu radar de maturidade em minutos.